
Социальная инженерия: когда главная уязвимость - человек
Парадокс информационной безопасности заключается в том, что даже самые современные технические средства защиты не гарантируют полной безопасности. Серверы можно закрыть межсетевыми экранами, учетные записи - защитить сложными паролями, а сеть - постоянно мониторить. Но если сотрудник по неосторожности передаст код из СМС, откроет вредоносный файл или поверит мошеннику, вся система защиты может оказаться бесполезной.
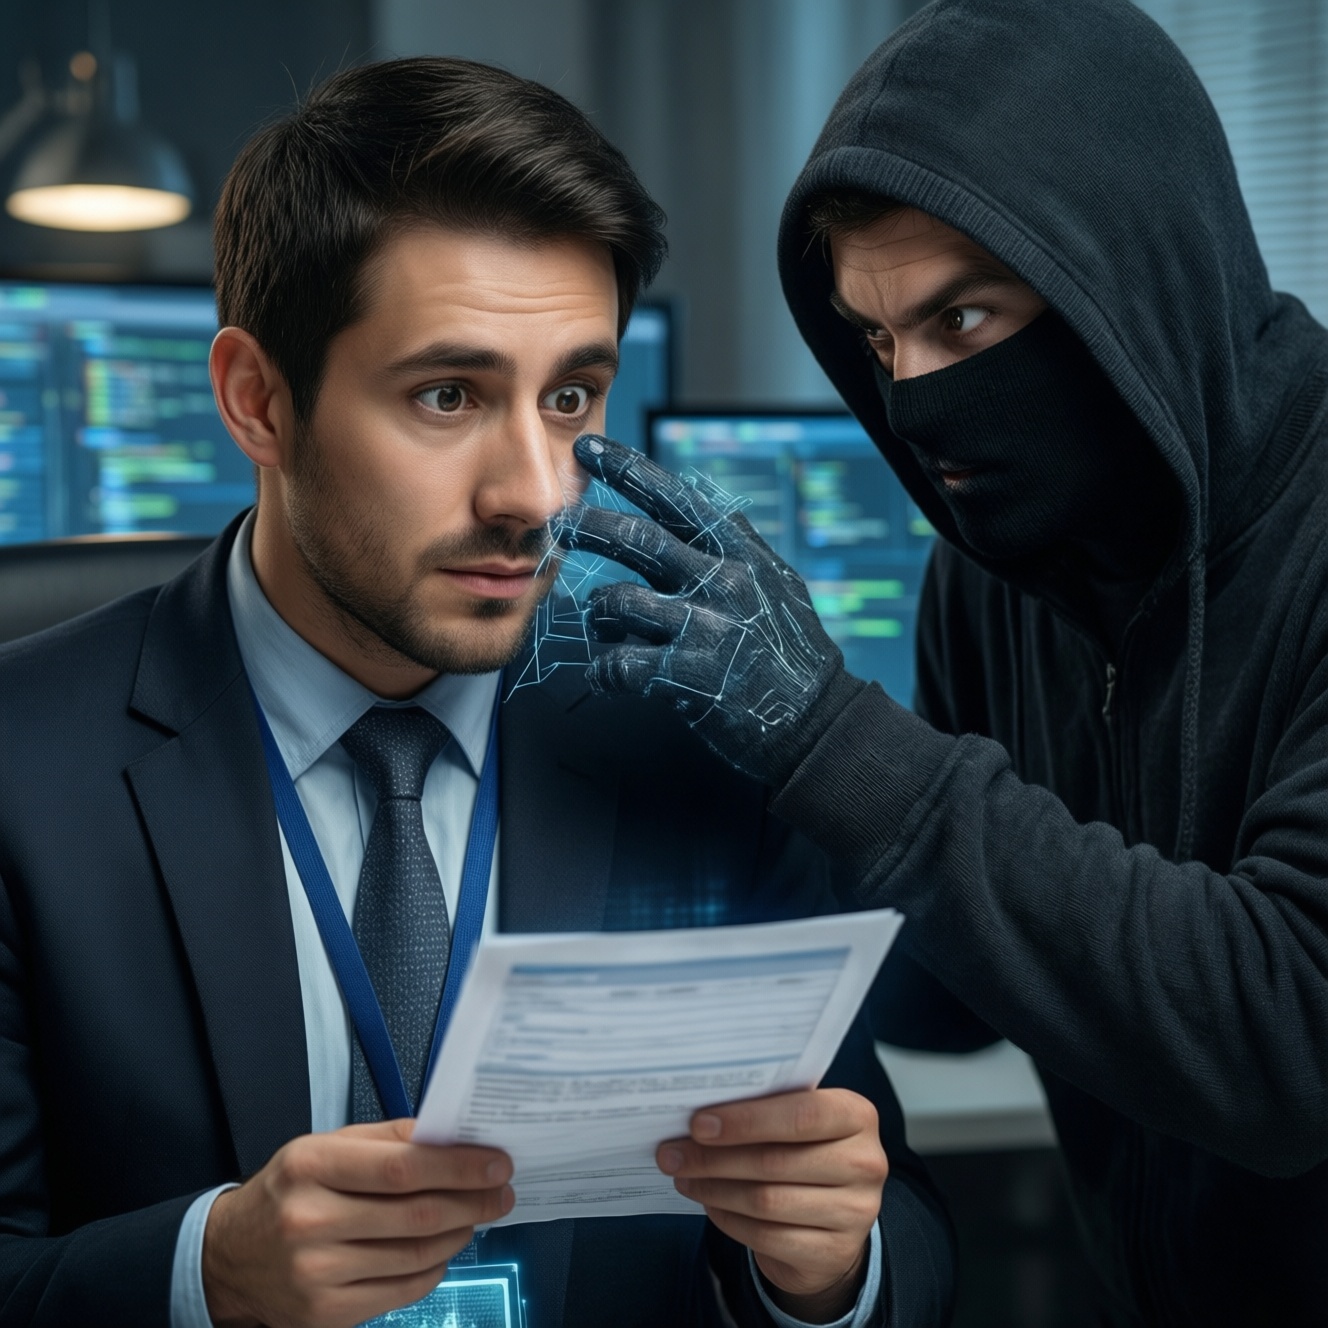
Именно на человеческом доверии и привычке помогать строится социальная инженерия. Это не столько взлом компьютеров, сколько манипуляция поведением людей и их решениями.
Что такое социальная инженерия
Социальная инженерия - это набор приемов, с помощью которых злоумышленник убеждает человека самостоятельно раскрыть конфиденциальную информацию, предоставить доступ или выполнить нужное действие. Целью могут быть пароли, реквизиты, корпоративные документы, сведения о клиентах, внутренняя переписка и доступ к информационным системам.
Сам сотрудник нередко не является конечной целью. Он становится удобным посредником, через которого преступник проникает в корпоративную инфраструктуру и добирается до более ценных ресурсов.
Главная особенность таких атак - использование эмоций и психологических реакций. Мошенники создают ощущение срочности, страха, выгоды или доверия. Человеку предлагают немедленно подтвердить платеж, открыть важный документ, назвать код или сохранить доступ к аккаунту. В состоянии стресса жертва действует быстрее и реже проверяет детали.
Почему электронная почта остается главным каналом атак
Несмотря на популярность мессенджеров, электронная почта по-прежнему остается одним из основных каналов социальной инженерии. Она используется практически в каждой компании, а деловая переписка часто содержит документы, счета и ссылки - то есть привычный рабочий контекст для вредоносного сообщения.
Письмо может выглядеть как обычное обращение от поставщика, банка, руководителя или знакомого клиента. В нем размещают ссылку на поддельную страницу, визуально копирующую личный кабинет банка, почтовый сервис или корпоративную систему. После ввода логина и пароля данные сразу попадают к злоумышленникам.
Если включена многофакторная аутентификация, преступники пытаются получить и второй фактор. Для этого они звонят жертве, представляясь сотрудниками службы поддержки, курьерской компании или банка. Под предлогом подтверждения доставки, отмены операции или устранения неполадки человека просят назвать код либо подтвердить вход.
Другой распространенный сценарий - вредоносный файл. Он может выглядеть как счет, договор, фотография или служебная инструкция. После запуска на компьютер устанавливается программа, которая действует с правами самого пользователя. Чем шире доступ сотрудника, тем больше возможностей получает атакующий: от кражи документов до подготовки дальнейшего проникновения в сеть.
Мессенджеры и поддельные знакомые
В Telegram, WhatsApp и других сервисах злоумышленники используют взломанные аккаунты или создают профили, похожие на страницы коллег, подрядчиков и представителей службы безопасности. Сообщение может прийти от знакомого человека, поэтому подозрения возникают не сразу.
Содержание обычно строится вокруг неотложной задачи: срочно отправить документ, оплатить счет, сообщить код, открыть файл или подтвердить операцию. Отличается лишь форма подачи - механизм остается тем же: вызвать доверие и добиться действия без дополнительной проверки.
Дипфейки и новые способы обмана
Развитие технологий усложняет распознавание мошенничества. Синтезированный голос и видео становятся все более убедительными, поэтому одного разговора по телефону или видеосвязи уже недостаточно, чтобы подтвердить личность собеседника.
Злоумышленник может имитировать голос руководителя и попросить срочно перевести деньги, а также использовать поддельное видео или заранее собранные фрагменты общения. Поэтому критически важные сведения - пароли, коды, ключи доступа и финансовые подтверждения - нельзя передавать во время звонка только потому, что собеседник кажется знакомым.
Для проверки лучше использовать независимый канал связи: перезвонить по ранее известному номеру, написать в официальную корпоративную систему или лично уточнить распоряжение у руководителя.
Как оценить ущерб от атаки
Последствия инцидента оценивают не только по сумме украденных денег. Важно проверить три ключевых свойства информации и систем: доступность, целостность и конфиденциальность.
Доступность нарушается, когда сотрудники не могут пользоваться сервисами и данными. Например, после фишинговой атаки выходит из строя сервер с бухгалтерской системой, и компания не может проводить операции или сдавать отчетность. Размер потерь можно приблизительно определить по продолжительности простоя, стоимости рабочего времени и упущенной выручке.
Целостность страдает, если данные изменили или испортили. Злоумышленник может подменить реквизиты, удалить сведения о клиентах, изменить отчетность или внести ложные записи в базу. Такая проблема особенно опасна тем, что обнаруживается не сразу. Компания принимает решения на основании неверной информации, а восстановление требует времени и ресурсов.
Конфиденциальность нарушается при утечке персональных данных, коммерческой тайны, договоров, финансовых документов и учетных записей. Помимо прямого ущерба, компания может столкнуться с претензиями клиентов, проверками, штрафами и репутационными потерями.
Точно подсчитать последствия бывает сложно. К очевидным расходам добавляются оплата расследования, восстановление инфраструктуры, простой сотрудников, юридическая помощь и необходимость уведомлять заинтересованные стороны. Иногда особенно дорого обходятся не украденные данные, а утраченные доверие и деловая репутация.
Кто чаще всего становится целью
Под угрозой находится любой сотрудник, но особенно часто атакуют бухгалтеров, менеджеров по закупкам, руководителей, администраторов систем и специалистов, работающих с клиентскими данными. Эти сотрудники обладают расширенными полномочиями и регулярно взаимодействуют с платежами, договорами и внутренними сервисами.
Однако должность сама по себе не определяет уровень риска. Уязвимость возникает там, где сотрудник имеет лишние права, использует один пароль для разных систем или не знает, как действовать при подозрительном обращении.
Резервное копирование как условие выживания
Резервные копии не предотвращают социальную инженерию, но помогают пережить ее последствия. Если злоумышленники удалили файлы, зашифровали данные или повредили базу, компания сможет восстановить работу при наличии актуальных копий.
Важно хранить несколько версий резервных данных, размещать их отдельно от основной инфраструктуры и регулярно проверять возможность восстановления. Неработающая копия создает ложное ощущение безопасности. Отдельно следует защищать доступ к резервным системам, поскольку атакующие нередко пытаются удалить и их.
Практические меры защиты бизнеса
Эффективная защита начинается с понятных правил:
1. Используйте многофакторную аутентификацию. Она не устраняет все риски, но значительно снижает вероятность взлома учетной записи.
2. Проверяйте адрес отправителя и домен. Незначительная замена символа может скрывать поддельный сайт или почтовый адрес.
3. Не переходите по сомнительным ссылкам. Особенно если письмо требует срочного действия или пугает блокировкой аккаунта.
4. Не открывайте неожиданные вложения. Документ от знакомого контакта тоже может быть отправлен с уже взломанного аккаунта.
5. Разделяйте права доступа. Сотруднику следует предоставлять только те полномочия, которые нужны ему для работы.
6. Используйте разные пароли. Утечка одного пароля не должна открывать доступ ко всем сервисам.
7. Подтверждайте финансовые операции по второму каналу. Одного письма или звонка недостаточно для перевода значительной суммы.
8. Проводите регулярное обучение. Сотрудники должны знать признаки фишинга и алгоритм действий при подозрительном обращении.
Цифровая гигиена и реакция на инцидент
Если человек уже перешел по подозрительной ссылке, сообщил пароль или открыл неизвестный файл, важно не скрывать произошедшее. Быстрое уведомление службы безопасности или руководителя позволяет заблокировать учетную запись, завершить активные сессии, изменить пароли и проверить систему.
После инцидента необходимо сохранить подозрительные письма, адреса, номера телефонов и время событий. Эти сведения помогут определить масштаб атаки и понять, какие данные могли быть скомпрометированы.
Полезно заранее подготовить внутреннюю инструкцию: кому сообщать о подозрительном сообщении, кто блокирует учетные записи, кто связывается с банком и кто отвечает за расследование. В кризисной ситуации отсутствие понятного плана часто увеличивает ущерб.
Социальная инженерия не исчезнет, пока люди принимают решения под влиянием доверия, спешки и страха. Поэтому надежная защита бизнеса - это сочетание технологий, резервного копирования, ограничения прав и регулярного обучения сотрудников. Главный принцип прост: любое необычное требование нужно проверять независимо, даже если оно выглядит срочным и поступает от знакомого человека.